AI, 사이버 해커의 도구를 대폭 강화하다
범죄 집단이 사람들을 속여 정보를 털어놓게 하려고 산업적 규모로 딥페이크 인물을 만들어내고 있다
한나 머피
2026년 7월 20일 발행
2025년 북한 해킹 조직 ‘PutridSlug’는 줌 통화 중 기업 임원으로 위장하기 위해 딥페이크 영상과 음성을 사용했고, 이를 통해 기술직 직원들이 악성 코드를 내려받도록 속이려 했다.
이러한 시도는 극단적인 사회공학의 한 사례였다. 사회공학은 공격자가 사람을 심리적으로 조종해 특정 행동을 하거나 민감한 정보를 공개하도록 유도하는 수법으로, 이번 경우에는 금전 탈취를 가능하게 했다.
해커들은 초현실적으로 정교한 가짜 인물이나 기존 인물의 복제물을 생성하는 새로운 AI 도구를 활용해, 사적 데이터와 그 밖의 보안 환경에 무단으로 접근하는 능력을 점점 키우고 있다.
클라우드플레어의 2026년 위협 보고서에 따르면, PutridSlug는 이제 생성형 AI를 이런 방식으로 사용하는 것을 ‘산업화’한 북한 해킹 조직 3곳 중 하나다.
기술 교육 플랫폼 플루럴사이트의 수석 사이버보안 저술가이자 연구원인 매슈 로이드 데이비스는 “사회공학이 효과를 발휘하는 이유는 긴박감, 권위, 신뢰, 공포, 혼란 등 예나 지금이나 동일한 인간의 심리적 압박을 악용해 감정적인 즉각 반응을 이끌어내기 때문”이라고 말했다.
다만 그는 AI가 정교한 공격을 감행하는 비용과 수고를 낮춤으로써 “공격자의 경제성을 바꿔놓았다”고 덧붙였다.
오탈자와 어색한 문화적 오류로 가득한 서투른 이메일을 이용해 광범위하고 기회주의적인 공격을 벌이던 시대는 끝났다. 이제 대규모 언어 모델과 생성형 텍스트 도구를 활용하면 공격자들은 어느 때보다 낮은 비용으로 개인화되고 설득력 있는 접근을 대규모로 확장할 수 있다.
공격자들은 링크드인, 기업 웹사이트 및 기타 공개 자료에서 정보를 긁어모은 뒤, 사용자가 악성 링크를 클릭하도록 속일 수 있는 고도로 맞춤화된 이메일을 생성할 수 있다. 이는 피싱으로 알려진 수법이다.
기술 지식이 많지 않은 해커들도 AI 코딩 보조 도구를 활용해 훔친 데이터를 분석하고 피해자 프로필을 구축한 뒤 사람들을 표적으로 삼을 수 있다.
실시간 영상 통화가 더 이상 생존의 증거가 아닌 임계점을 공식적으로 넘어섰다 데이비드 워버턴, F5 Labs
보안업체 딥스트라이크의 자료에 따르면, 생성형 AI 도구의 확산으로 2025년 피싱 공격은 1,265% 증가했다.
네트워크 업체 오픈기어의 최고기술책임자인 더글러스 워드킨스는 “공격자들은 단 한 통의 메시지를 보내기 전부터 여러분 조직의 인사 구조와 거래업체, 경영진의 커뮤니케이션 방식까지 파악하고 있다”고 말한다.
사이버 보안업체 센티넬원의 선임 AI 연구과학자 가브리엘 베르나데트-샤피로는 “더 중요한 변화는 AI가 공격자들이 사기 행위의 백오피스를 산업화하는 데 어떻게 도움을 주고 있는가이다”라며 “주목할 만한 패턴은 사기 공급망 전반에 AI가 활용되고 있다는 점”이라고 말한다.
피싱 이메일을 넘어 AI는 딥페이크, 즉 복제되거나 조작된 음성과 영상을 활용하는 더욱 정교한 사기의 제작을 크게 고도화하고 있다. 여기에는 피해자를 조종하기 위해 AI로 생성한 유명인의 복제물을 등장시킨 가짜 광고를 만드는 이른바 ‘셀럽 미끼’부터, 원격 근무직 지원자로 위장한 인물이 조작된 화상 면접에 등장해 기업 시스템에 침투하려는 수법까지 포함된다.
보안업체 F5의 위협 인텔리전스 부문 책임자인 데이비드 워버턴은 “이제 실시간 화상 통화가 더 이상 생존의 증거가 아닌 시점에 공식적으로 도달했다”며 “위협 행위자들은 줌 같은 플랫폼을 통해 실시간으로 완벽한 기업 스파이 활동과 신원 사기를 실행하고 있다”고 말한다.
사이버 분석가들은 해커들이 이후 사기나 첩보 활동을 수행하기 위해 뒷이야기를 갖춘 인물 설정, 이른바 합성 신원을 통째로 만들어내는 사례가 늘고 있다고 지적한다.
신원 인증업체 GBG의 최고제품·기술책임자인 거스 톰린슨은 “사회공학은 주요 표적을 신원으로 옮겨가고 있으며, 합성 신원은 방어하기 가장 복잡한 위협 중 하나로 부상하고 있다”고 말한다. 이어 이런 신원은 “계좌를 개설하고, 이력을 쌓으며, 신뢰를 축적할 수 있다”고 덧붙인다.
추천
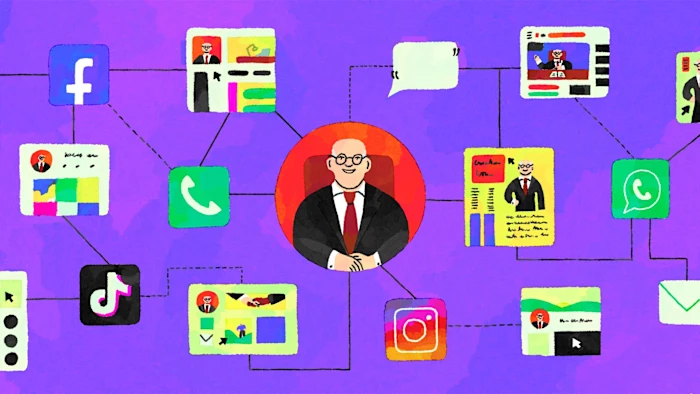
Opengear의 Wadkins에 따르면 다중 벡터 공격으로 향하는 추세도 나타나고 있다. 그는 “위협 행위자들은 단 한 통의 이메일을 보내는 대신 SMS, 메시징 플랫폼, 후속 음성 통화를 결합해 악의적인 요청이 도착하기 전에 신뢰감을 구축한다”고 말한다. “공격은 며칠 또는 몇 주에 걸쳐 전개되기 때문에 직원들이 실시간으로 조작을 알아차리기가 훨씬 더 어려워진다.”
기업 입장에서 이 문제는 존립을 위협하는 수준으로 보인다. 디지털 보안 기업 DigiCert의 최고경영자인 Amit Sinha는 “진정한 위험은 사람들이 단순히 가짜 콘텐츠를 믿게 되는 데 있지 않다. 진짜 콘텐츠까지 의심하기 시작한다는 점이 문제”라고 말한다. “사람들이 어떤 조직으로부터 받는 정보의 진위에 대한 신뢰를 잃으면, 모든 상호작용에 추가적인 검증 절차가 필요해진다.”
그러나 방어하는 측 역시 공격을 색출하기 위해 첨단 AI 도구를 활용하고 있다. Tomlinson에 따르면 가짜 신원에 우려하는 일부 조직은 이제 첨단 ‘생체활성 감지’ 시스템을 사용하고 있다. 이 시스템은 “미세한 생체 조직 질감의 변화와 얼굴에 반사되는 빛의 양상 같은 미묘한 생물학적 신호”를 분석해 상대방이 실제 사람인지 여부를 확인한다.
그는 생체 지표뿐 아니라 “타이핑의 리듬, 기기를 다루는 방식” 같은 다른 맥락적 데이터도 판단에 도움을 줄 수 있다고 덧붙였다.
로펌 Crowell & Moring에서 사이버 보안을 전문으로 하는 파트너 Matthew Ferraro는 기업들이 직원들을 교육하고, 금융 이체나 비밀번호 재설정처럼 모든 중요한 요청에 사람의 확인을 요구하는 ‘제로 트러스트’ 프레임워크를 도입해야 한다고 주장한다. 또한 경영진과 재무팀, 그 가족들은 서로의 신원을 확인하기 위해 ‘사전에 정해둔 암구호’를 마련해야 한다고 그는 말한다.
컨설팅업체 Alvarez & Marsal에서 분쟁 및 조사 부문을 담당하는 매니징 디렉터 Adam Finkelstein도 경영진이 이러한 상황을 반복 훈련하고, AI를 활용한 사회공학이 포함된 사이버 위기 훈련과 공격 시뮬레이션을 실시해야 한다고 말한다. “우리의 경험상 준비 여부가 사태를 통제된 사건으로 끝낼지, 기업 위기로 번지게 할지를 가른다.”
소프트웨어 기업 SentiLink의 사기 인사이트 부문 책임자이자 Georgia State University 교수인 David Maimon은 “인간의 취약성은 변하지 않았지만 공격 방식은 변했다”고 말한다. “사람들이 행동하기 전에 잠시 멈추고, 독립적으로 신뢰할 수 있는 채널을 통해 확인하도록 교육하라. 사기는 당신이 서둘러 움직일 때만 통한다.”
그러나 IT 보안 기업 Checkmarx의 보안 연구 옹호 담당자인 Darren Meyer는 “아무리 보안 교육을 해도 이 문제를 해결할 수 없다”고 주장한다. 대신 기업들은 피할 수 없는 사회공학 캠페인의 여파를 줄일 방법을 마련해야 하며, 여기에는 “공격의 영향을 제한하기 위한 선제적 통제 수단 마련”이 포함된다고 그는 덧붙였다.
데이터를 활용한 위험 평가, 시장 변동성 대응 및 전략 수립