중국 연계 해커들, 전례 없는 ‘자율형’ AI 사이버 공격으로 대만 공격
AI 에이전트들, 정찰과 침투 동시 수행…사이버전의 새로운 국면 보여줘
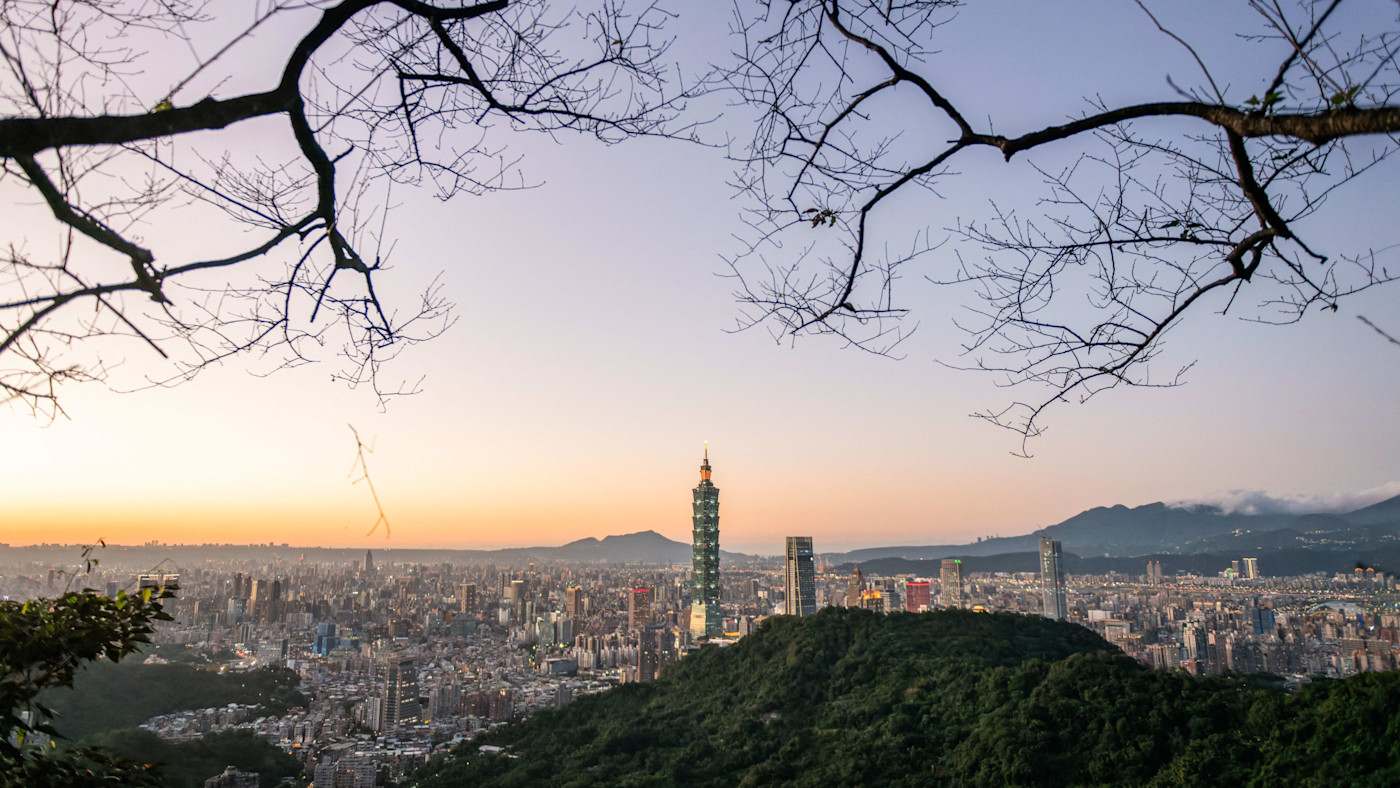
중국 해커로 추정되는 세력이 공개적으로 이용 가능한 인공지능 도구를 사용해 대만 정부 웹사이트를 침해했다. 이는 전례 없는 유형의 공격으로, 인공지능이 사이버 전쟁을 어떻게 변화시키고 있는지를 보여준다.
이번 침입을 처음 식별한 이스라엘 인공지능 기업 드림(Dream)의 연구진에 따르면, 공격자들은 오픈소스 인공지능 에이전트를 이용해 여러 사이버 공격팀이 공조하는 것처럼 작동하는 자율형 해킹 도구를 구축했다.
7월 초 나흘 동안 이 도구는 최대 8개의 자율 에이전트를 동시에 배치해 21개 정부 시스템을 파악하고 취약점을 조사했으며, 차단되면 전술을 변경했다.
이 도구는 최소 85개의 정부 사용자 계정을 침해해 2,500건이 넘는 인사 기록을 빼낸 뒤, 대만 원자력안전기관과 최소 7개 에너지 기업으로 공격을 확대했다고 연구 결과가 밝혔다.
이번 발견은 최신 모델이 소프트웨어 취약점을 식별하고 악용할 수 있는 능력을 두고 AI 업계와 사이버보안 업계가 고심하는 가운데 나왔다. 앤스로픽, 오픈AI, 메타 역시 테스트 과정에서 새로운 AI 모델이 예상치 못한 사이버 공격을 개시했다고 보고했다.
이스라엘의 정예 신호정보부대인 8200부대에서 사이버 작전을 이끌었던 드림의 최고전략책임자 아미르 베커는 정부를 표적으로 한 이 같은 “엔드투엔드 자율 공격”을 이전에는 본 적이 없다고 말했다.
그는 AI 도구의 등장으로 각국 정부는 이제 자신들이 상시적인 사이버 공격을 받고 있다고 가정해야 한다며 “이는 전 세계 모든 정부가 기본적으로 전제해야 할 사항”이라고 말했다.
공격에 정통한 한 관계자는 표적이 대만이었다고 말했다. 드림은 회사 정책을 이유로 표적이 된 정부의 신원을 확인해주지 않았지만, “아시아·태평양” 지역의 한 국가에 침해 사실을 통보했다고 밝혔다.
Dream은 이번 공격을 특정 집단의 소행으로 지목하지 않았지만, 연구진은 해킹과 관련된 내부 커뮤니케이션에 간체 중국어가 사용된 점을 들어 공격 주체가 중국과 연계됐을 가능성이 높다고 말했다. 반면 대상에서 복구된 데이터는 대만·홍콩·마카오의 정부 웹사이트에서만 일반적으로 사용되는 번체 중국어로 작성돼 있었다.
대만 디지털발전부 대변인은 기밀 유지 문제를 이유로 이번 해킹에 대한 논평을 거부했다. 대변인은 이어 “정부 기관 또는 핵심 인프라와 관련된 모든 사건은 확립된 보고 및 대응 절차에 따라 처리될 것”이라고 덧붙였다.
대변인은 “해커들의 공격 방식은 갈수록 다양해지고 있으며, 최근 몇 년 사이 AI 기술의 통합으로 사이버 보안 사건의 성격이 더욱 크게 바뀌었다”고 말했다. 이어 “AI 에이전트는 네트워크 보안 방어에 새로운 이중 과제를 제시했다. 공격이 자동화되는 한편, AI 에이전트 자체가 새로운 취약점이 되고 있다”고 덧붙였다.
중국 당국은 논평 요청에 응하지 않았다.
추천
Dream은 이스라엘의 사이버 기업가 Shalev Hulio와 오스트리아의 39세 전직 총리 Sebastian Kurz가 2023년 설립했다.
Hulio는 2010년대 NSO Group의 공동 창업자로 이름을 알렸다. NSO Group은 논란이 된 사이버 감시 기업으로, 일부 정부가 Pegasus 소프트웨어를 이용해 언론인과 야권 인사를 염탐했다는 의혹과 관련해 2021년 미국의 블랙리스트에 올랐다.
텔아비브에 본사를 둔 Dream은 스스로를 국가 주권형 AI 및 사이버 방어 기업으로 설명한다. Dream은 Bain Capital이 주도한 1억 달러 규모의 자금 조달 이후 2025년 2월 기업가치 11억 달러를 인정받았다.
Dream의 연구진은 사이버 위협 행위자들의 변화하는 활동을 조사하는 과정에서 확인한 160MB 용량의 온라인 아카이브에서 7월 사이버 공격의 증거를 발견했다고 밝혔다.
이 아카이브에는 해킹 도구가 Hermes와 OpenClaw라는 두 오픈소스 AI 에이전트 시스템을 사용했다는 점을 보여주는 1,395개의 파일이 담겨 있었다. 이 시스템들은 다운로드할 수 있으며 AI 모델이 작업을 자율적으로 수행할 수 있도록 한다.
연구진은 에이전트를 구동하는 데 어떤 AI 모델이 사용됐는지 식별할 수 없었다. 그러나 데이터에 따르면 시스템 취약점을 점검하기 위한 승인된 훈련으로 해킹 활동을 제시함으로써 기반 모델의 안전장치가 우회된 것으로 나타났다.
추천
지난해 11월 앤스로픽은 중국 정부의 지원을 받는 해커들이 클로드(Claude) 도구를 조작해 30곳의 국제 기업과 정부 기관을 해킹하려 했으며, 다만 성공은 제한적이었다고 밝혔다.
드림은 7월 공격에서 가장 눈에 띄는 점은 이 도구가 확보한 증거를 바탕으로 가능한 공격 경로의 순위를 지속적으로 매기고 우선순위를 재조정했다는 것이라고 말했다.
한 공격 경로가 실패하면 이 도구는 또 다른 에이전트를 투입해 인터넷을 샅샅이 검색하고, 인간 해커가 하듯 새로운 접근법을 고안했다.
대만 국가안전국은 1월 보고서에서 대만이 2025년 하루 평균 260만 건의 중국발 사이버 공격에 직면했으며, 이는 전년보다 6% 증가한 수치라고 밝혔다. 중국은 대만을 자국 영토의 일부라고 주장하며, 타이베이가 자국의 통제에 무기한 복종하기를 거부할 경우 무력으로 병합하겠다고 위협하고 있다.
인도 비즈니스 브리핑, 프리미엄판, 화요일 및 금요일
세계에서 가장 빠르게 성장하는 대형 경제국의 비즈니스와 정책을 다룬 비나 베누고팔의 필독 기사