새로운 사이버 위협: 젊고 서구 출신이며 무모한 이들
영국 기관을 공격한 해킹 그룹들은 범죄자들의 면모가 어떻게 변하고 있는지를 보여준다
2026년 7월 20일 게재
2025년 4월, 영국 소매업체 Marks and Spencer에서 수천 명의 쇼핑객이 갑자기 구매를 완료할 수 없게 됐다.
FTSE 100 기업인 이 회사는 사이버 공격으로 마비됐으며, 이 공격으로 1억3100만 파운드의 비용이 발생해 영국 전역의 기업 이사회에 큰 충격을 안겼다.
그러나 Scattered Spider로 알려진 해킹 집단에 속한 공격자들은 흔히 볼 수 있는 유형의 ‘위협 행위자’가 아니었다. 이들은 금전적 이득만을 좇기보다 동료 해커들 사이에서 평판을 높이는 데 동기를 둔, 젊고 영어를 구사하는 새로운 유형의 사이버 범죄자였다.
이번 공격은 비슷한 유형의 범죄자들이 저지른 일련의 사이버 범죄 중 하나였다. 여기에는 런던교통공사(Transport for London·TfL)와 영국 소매업체 Harrods 및 Co-Op에 대한 공격도 포함된다. 이러한 추세로 인해 사이버 보안 전문가들은 보안 침해의 배후에 있는 범죄자들의 유형을 재평가하게 됐다.
사이버 보안 기업 Sophos의 위협 인텔리전스 담당 이사인 Rafe Pilling은 지난 5년 동안 공격의 배후에 있는 개인과 집단의 유형이 더욱 다양해지는 변화가 있었다고 말한다.
그는 “여전히 위협의 대부분은 러시아어를 사용하는 랜섬웨어 갈취 집단에서 비롯되며, 기업 이메일 침해 분야에서는 나이지리아인과 서아프리카인들이 주된 세력”이라고 말했다. “하지만 [점점 더] … 서구권의 10대, 아이들, 젊은 성인들이 더 큰 규모의 정교한 사이버 범죄에 관여하고 있다.”
Scattered Spider 외에도 ShinyHunters와 Hellcat을 비롯한 여러 집단이 등장했다. 이들은 러시아 조직범죄 집단 출신이라기보다 이러한 유형에 부합한다. Pilling은 이들이 “데이터를 유출하고, 랜섬웨어에 관여하며, 실로 막대한 혼란을 일으키고 있다”고 말했다.
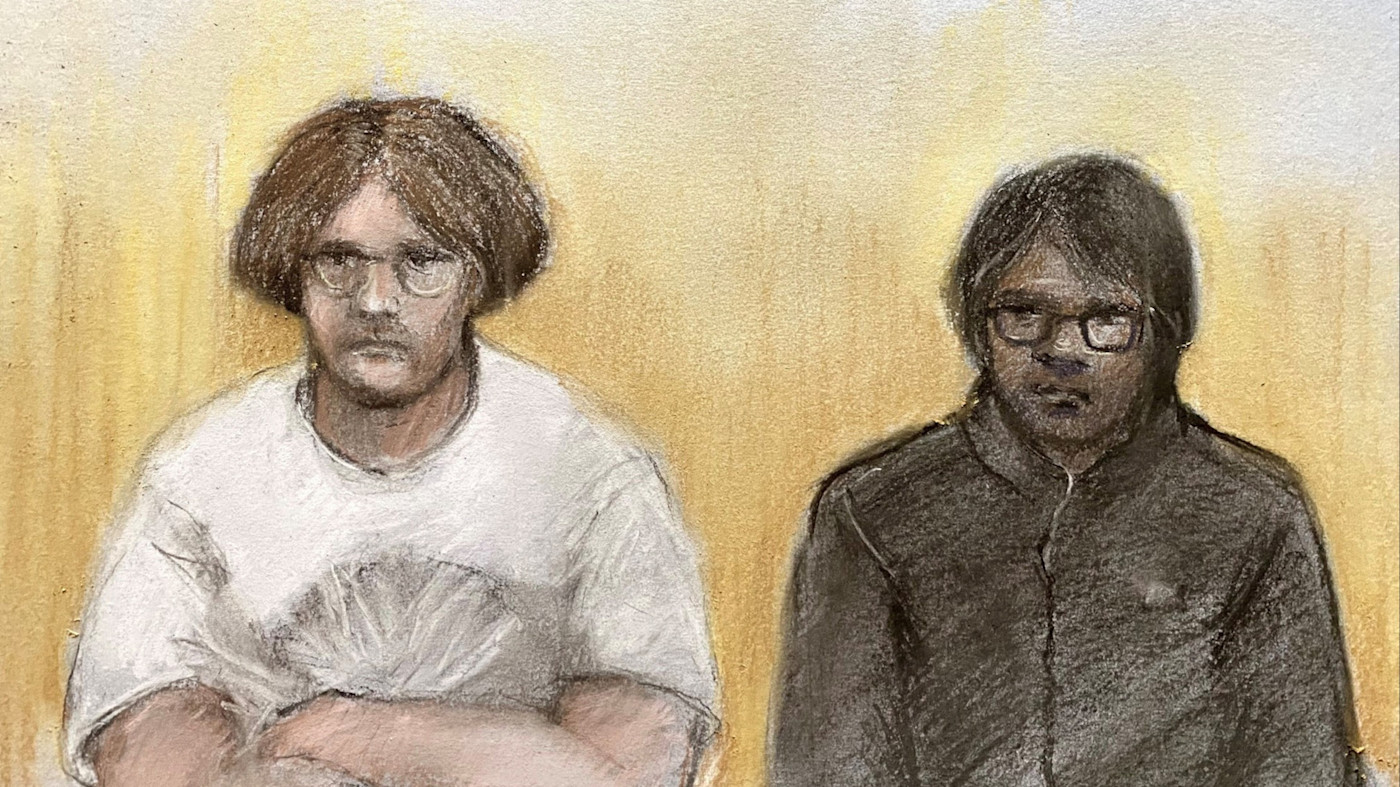
이러한 공격으로 세간의 이목을 끄는 체포와 기소가 잇따랐다. 특히 Owen Flowers와 Thalha Jubair의 사례가 주목된다. 두 영국 청년은 런던교통공사에 최대 3900만 파운드의 손실을 입힌 2024년 TfL 공격과 관련해 이달 징역 5년 6개월을 선고받았다.
두 사람 모두 이미 경찰에 알려진 인물이며 노련한 사이버 범죄자였다. 주바이르는 혐의가 제기된 범죄로 미국에서도 기소된 상태다.
사이버 보안 컨설팅 업체 S-RM의 보고서에 따르면, 이 회사의 대응팀은 2025년 67개에 달하는 서로 다른 랜섬웨어 그룹이 연루된 사건에 대응했다. 이는 전년의 58개에서 늘어난 수치로, 보고서는 “새롭고 예측하기 어려운 공격자들이 유입되면서 결과를 예측하기가 더욱 어려워졌다”고 지적했다.
그러나 전문가들은 이들 신흥 세력이 저지른 세간의 이목을 끄는 공격에도 불구하고, 보다 전통적인 해킹이 여전히 강하게 이어지고 있다고 경고했다.
필링은 소포스의 조사를 인용하며, 공격 대상으로 삼았다고 주장한 개인 수를 기준으로 가장 활발한 랜섬웨어 그룹 10곳 가운데 9곳이 러시아어권 그룹이었다고 지적했다.
S-RM의 선임 어소시에이트인 제임스 타이틀러는 지난 1년간 서방에 기반을 둔 공격자들의 공격이 헤드라인을 장식했지만, “효과가 입증된 매우 검증된 수법”을 사용하는 기존 그룹들의 활동도 여전히 “느리지만 꾸준하게 이어지고 있다”고 말했다.
인공지능의 빠른 확산은 해커 지망자들의 진입 장벽도 낮춰 공격을 수행하기 쉽게 만들었으며, 가짜 전화나 ‘딥페이크’ 동영상 등을 통해 피해자를 속이는 능력도 향상시켰다.
금융·리스크 자문사 롤이 의뢰한 연구에 따르면, 지난 2년 동안 76%의 조직이 AI 애플리케이션 또는 모델과 관련된 보안 사고를 경험했다.
옥스퍼드대학교 블라바트니크 정부대학원의 교수이자 영국 국가사이버보안센터(NCSC) 전 수장인 시아란 마틴은 AI 역량이 이미 “매우 상당한 수준”이라고 말했다.
추천
그러나 그는 사이버보안 업계에서 AI가 자리 잡고 있다는 서사와 실제 활용 정도 사이에 “괴리”가 있다고 지적한다.
“업계는 AI 사이버 위협을 두고 난리입니다.”라고 그는 말한다. 하지만 공격자들은 가장 낮은 비용으로 최대의 이득을 얻으려 하며, 때로는 AI를 사용하지 않는 편이 더 저렴하다. 공격자들은 “가능한 한 가장 쉬운 선택지”를 택하는 경향이 있다고 Martin은 말한다.
위협 행위자와 기술의 변화로 영국 정부와 NCSC는 기업들에 사이버보안을 더욱 गंभीर하게 받아들여야 한다고 경고했다.
지난해 10월 NCSC의 최고경영자 Richard Horne은 사이버 공격에 대비하지 않은 CEO들이 “자사 사업의 미래를 위태롭게 하고 있다”고 말했다.
같은 시기에 영국 재무장관 Rachel Reeves와 기업·통상부 장관 Peter Kyle을 포함한 장관 4명은 기업 지도자들에게 “사이버 공격으로부터 귀사의 사업과 더 넓은 우리 경제를 보호하기 위해 필요한 조치를 취하라”고 촉구하는 서한에 공동 서명했다.
서한은 이어 “갈수록 적대적인 환경에서 조직은 최악의 상황에 대비하고 사업 연속성과 복구를 반복 훈련했을 때 사고 이후 더 효과적으로 회복한다”고 밝혔다.
불확실성 시대의 리스크 재정의